10 Essentiële Elementen voor een Succesvolle Bedrijfswebsite
Je hebt besloten een bedrijfswebsite te maken – geweldig! Maar wat zorgt ervoor dat jouw website echt suc...
door Appset
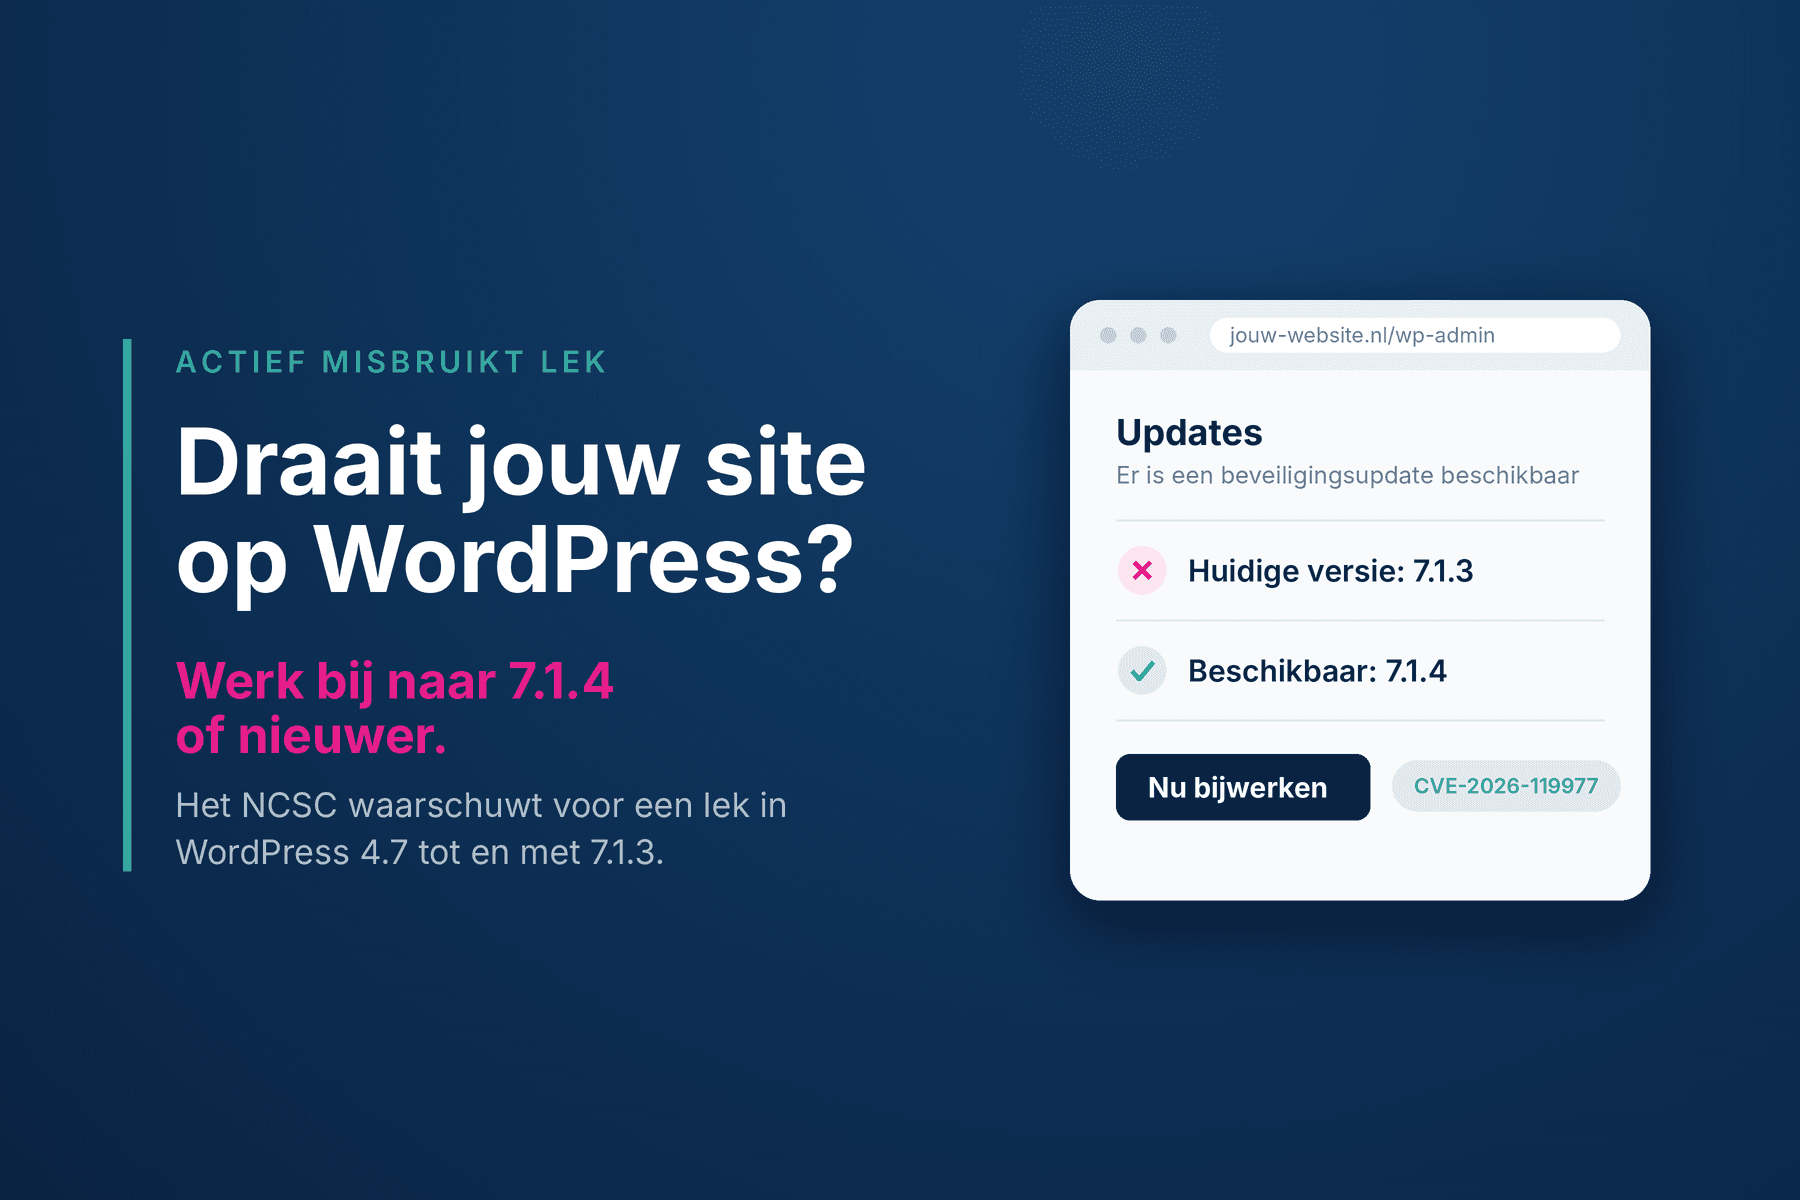
Op 4 november 2026 waarschuwde het Nationaal Cyber Security Centrum (NCSC) voor een lek in WordPress zelf, dat actief misbruikt wordt. Het gaat niet om een plugin of thema, maar om de kern van WordPress, in alle versies van 4.7 tot en met 7.1.3. Heb je een website op WordPress, dan is het verstandig om te controleren of je site is bijgewerkt. Hieronder lees je wat er speelt en wat je zelf kunt nagaan.
WordPress bracht op 28 oktober 2026 versie 7.1.4 uit, een beveiligingsupdate met reparaties voor een reeks problemen. De ernstigste zit in het updateproces zelf. Tijdens een volledige update van WordPress staan de nieuwe bestanden heel even klaar op een voorspelbare plek op de server. Een aanvaller die precies op dat moment toeslaat, kan daar volgens het NCSC zonder in te loggen eigen code op de server laten uitvoeren.
Het lek staat bekend als CVE-2026-119977 en kreeg een risicoscore van 8,1 op 10. Het Amerikaanse cyberagentschap CISA zette het op 3 november 2026 op zijn lijst van lekken die aantoonbaar worden misbruikt. Beveiligingsbedrijf Wordfence meldde op 4 november 2026 dat het in 24 uur ruim 12.600 aanvalspogingen had tegengehouden.
Het NCSC schat de kans op misbruik laag in, omdat een aanvaller precies het korte moment van een update moet treffen. De mogelijke schade noemt het NCSC wel hoog: overname van de website, diefstal van gegevens, het aanpassen of wissen van informatie, of misbruik van je site voor kwaadaardige doeleinden.
Voor iedereen met een website op WordPress, versie 4.7 of nieuwer, die nog niet is bijgewerkt. Dat zijn ook de webshops op WooCommerce, want die draaien op WordPress. Het maakt niet uit welke plugins of welk thema je gebruikt: het lek zit in WordPress zelf.
Voor oudere versies van WordPress verschijnen aparte reparatieversies. WordPress schreef op 28 oktober 2026 dat die nog werden uitgebracht. Versies ouder dan 4.7 krijgen geen beveiligingsupdates meer.
Appset gebruikt geen WordPress en geen PHP. De websites draaien op Next.js bij Vercel, de API en de gegevens staan bij Microsoft Azure in Nederland. Dit lek raakt Appset-websites dus niet, en als Appset-klant hoef je hiervoor niets te doen.
Dat betekent niet dat andere software geen lekken heeft. Elk systeem krijgt vroeg of laat een beveiligingsprobleem. Het verschil zit in wie het oplost. Bij Appset zijn onderhoud, updates en beveiliging inbegrepen: wij voeren updates centraal door voor alle klanten, zonder dat jij hoeft in te loggen of een plugin hoeft bij te werken.
Heb je naast je Appset-site nog een oude WordPress-site draaien? Loop dan de checklist hierboven na, of haal die site offline als je hem niet meer gebruikt.
Een lek in WordPress is geen reden voor paniek, wel een reden om even te kijken. Controleer je versie, vraag je beheerder om bevestiging en maak afspraken voor de volgende keer. Wil je weten hoe onderhoud en beveiliging bij Appset geregeld zijn, lees dan de vergelijking Appset of WordPress of plan een kennismaking.
Bronnen: NCSC, "Kwetsbaarheid in WordPress Core met actief misbruik: update nu" (4 november 2026); WordPress.org, "WordPress 7.1.4" (28 oktober 2026); The Hacker News, "CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades" (4 november 2026).
Blijf op de hoogte van de laatste trends en ontwikkelingen.
Je hebt besloten een bedrijfswebsite te maken – geweldig! Maar wat zorgt ervoor dat jouw website echt suc...

Je hebt vast wel eens gehoord van UX en UI design als het over websites gaat. Maar wat betekenen deze ter...

Je hebt je website helemaal klaarstaan, maar dan begint de grote vraag: wat schrijf je erop? Goede conten...

